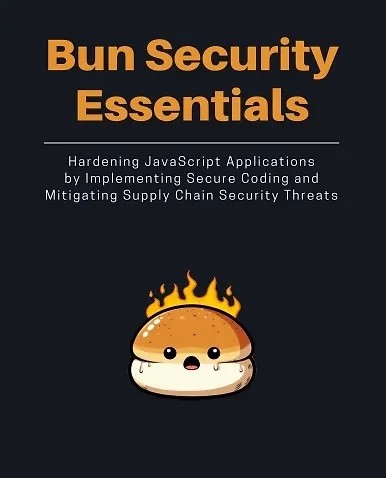
Описание
Вес архива: 2 МБ
Безопасность Bun — ключевой аспект при разработке серверных JavaScript‑приложений. Эта книга предоставляет практическое и концептуальное понимание того, как среда Bun реализует принципы secure‑by‑default и secure‑by‑design, какие уязвимости наиболее характерны для экосистемы, и какие подходы помогают эффективно снижать риски при работе с API, менеджером пакетов и инфраструктурой выполнения.
О чем эта книга
Материал раскрывает все уровни безопасности Bun: от анализа архитектуры среды до оценки угроз цепочки поставок. Автор исследует типовые ошибки проектирования, потенциальные векторы атак и практические методы защиты, которые позволяют разработчикам выстраивать надежную серверную логику.
Особое внимание уделено примерам из реальных сценариев разработки, анализу уязвимых фрагментов кода и объяснению распространенных эксплуатационных техник, связанных со средой Bun.
Для кого предназначена книга
Она будет полезна разработчикам, работающим с серверными JavaScript‑проектами на Bun, а также специалистам по информационной безопасности, которым необходимо объективно оценивать угрозы и контролировать риски при использовании Bun в продакшене.
Что вы освоите
В процессе изучения вы познакомитесь с:
• Методологией безопасности Bun и архитектурными принципами API, основанными на подходах secure‑by-default и secure‑by-design.
• Ключевыми уязвимостями, влияющими на безопасность серверных приложений JavaScript, включая особенности среды выполнения Bun.
• Тонкостями угроз цепочки поставок при использовании Bun как менеджера пакетов и практиками снижения этих рисков.
• Уязвимостями типа «внедрение команд» (Command Injection) и стратегиями предотвращения подобного рода атак.
• Уязвимостями «обход пути» (Path Traversal) и эффективными способами их устранения.
Почему эта книга важна
С ростом популярности Bun и активным переходом проектов с Node.js, знание внутренних механизмов безопасности становится критически важным. Понимание типов уязвимостей и способов их предотвращения помогает создавать более устойчивые, предсказуемые и безопасные приложения.
Практическая ценность
• Готовые рекомендации для внедрения безопасной архитектуры.
• Разбор типичных ошибок и способов их избежать.
• Четкие инструкции по безопасному использованию API Bun.
Результат после прочтения
Вы сможете уверенно оценивать уязвимости, проектировать более надежные серверные системы и использовать возможности Bun без дополнительных рисков. Книга станет вашим практическим справочником по безопасности в экосистеме Bun.
Андрей К. –
Как разработчик с опытом в Node, ожидал большего погружения в командные инъекции — тема раскрыта скорее обзорно, чем глубоко. Но по архитектуре Bun и модели угроз материала достаточно, а глава про менеджер пакетов и цепочку поставок закрыла мой главный вопрос. В целом для выхода на Bun в продакшене книга полезная, просто местами хочется больше примеров кода.
Марина В. –
Брала книгу, потому что у нас проект переезжает на Bun, и хотелось понимать риски заранее. Раздел про secure-by-default в API среды выполнения оказался самым полезным, многое стало понятнее про то, что Bun делает сам, а что приходится закрывать руками. Про цепочку поставок пакетов написано без воды, с конкретными сценариями. Понравилось, что автор не пугает, а объясняет, как выстраивать защиту постепенно.